முக்கியமான PHP பாதுகாப்பு குறைபாடுகளை சரிசெய்யுமாறு அரசாங்க நிறுவனங்களுக்கு அறிவுறுத்தல்
முக்கியமான PHP பாதுகாப்பு குறைபாடுகளை சரிசெய்யுமாறு அரசாங்க நிறுவனங்களுக்கு அறிவுறுத்தல்
PHP மென்பொருளில் கண்டறியப்பட்ட முக்கியமான பாதுகாப்பு குறைபாடுகளை உடனடியாக சரிசெய்யுமாறு இலங்கை முழுவதும் உள்ள
அரசாங்க நிறுவனங்களுக்கு டிஜிட்டல் பொருளாதார அமைச்சகம் அறிவுறுத்தியுள்ளது. இந்தக் குறைபாடுகள் அங்கீகரிக்கப்படாத அணுகல்,
தரவு திருட்டு மற்றும் சேவை இடையூறுகளுக்கு அமைப்புகளை உள்ளாக்கக்கூடும் என்றும் அது எச்சரித்துள்ளது.
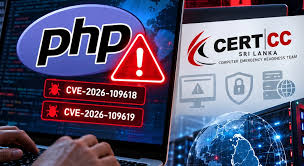
இலங்கை CERT வெளியிட்ட அறிக்கையின்படி, அமைச்சகம் அக்டோபர் 23, 2026 அன்று ஒரு சுற்றறிக்கையை வெளியிட்டது. அதில், CVE-2026-109618 மற்றும் CVE
-2026-109619 என இந்தக் குறைபாடுகளை அடையாளம் கண்டு, உடனடி திருத்த நடவடிக்கை எடுக்குமாறு அழைப்பு விடுக்கப்பட்டுள்ளது.
இந்த அறிவுறுத்தல் அமைச்சகங்கள், மாகாண சபைகள், ஆணைக்குழுக்கள், அரசாங்கத் திணைக்களங்கள், கூட்டுத்தாபனங்கள், சட்டரீதியான
அமைப்புகள் மற்றும் அரசாங்கத்திற்குச் சொந்தமான நிறுவனங்களுக்குப் பொருந்தும்.
இந்த அறிவுறுத்தல்களின்படி, நிறுவனங்கள் அனைத்து PHP அடிப்படையிலான அமைப்புகள் மற்றும் வலைப் பயன்பாடுகளை அடையாளம் கண்டு, தற்போது
பயன்பாட்டில் உள்ள மென்பொருள் பதிப்புகளைச் சரிபார்க்க வேண்டும். பாதிக்கப்பட்ட அமைப்புகள், www.php.net இல் கிடைக்கும் அதிகாரப்பூர்வ
வழிகாட்டுதல்களைப் பின்பற்றியும், தொடர்புடைய பாதுகாப்பு இணைப்புகளைப் பயன்படுத்தியும் உடனடியாகப் புதுப்பிக்கப்பட வேண்டும்.
சந்தேகத்திற்கிடமான செயல்பாடுகளுக்காக கணினிப் பதிவுகளை ஆய்வு செய்யவும், ஏதேனும் அசாதாரண சம்பவங்கள் குறித்து விசாரிக்கவும் நிறுவனங்களுக்கு அறிவுறுத்தப்பட்டுள்ளது.
உடனடியாகப் புதுப்பிக்க முடியாத கணினிகளின் இணைய அணுகல் கட்டுப்படுத்தப்பட வேண்டும் அல்லது சாத்தியமான அபாயங்களைக் குறைப்பதற்காக, தேவைப்பட்டால் இணையத்திலிருந்து துண்டிக்கப்பட வேண்டும்.
இதற்கிடையில், டிஜிட்டல் பொருளாதார அமைச்சகத்தின் கீழ் செயல்படும் GovTech ஸ்ரீலங்கா, வலைத்தளங்களில் PHP தொடர்பான பாதுகாப்பு
பலவீனங்களைக் கண்டறிய உதவும் ஒரு பாதிப்பு கண்டறியும் கருவியை உருவாக்கியுள்ளது.
இந்தக் கருவி www.govtech.lk/cvesecure என்ற முகவரியில் கிடைக்கிறது, மேலும் அரசாங்க வலைத்தளங்களுக்குப் பொறுப்பான தொழில்நுட்பப் பணியாளர்கள்
சாத்தியமான பாதிப்புகளைச் சரிபார்க்க இதைப் பயன்படுத்த ஊக்குவிக்கப்பட்டுள்ளனர்.
மேலும், இந்தக் கருவியின் பயன்பாட்டை எளிதாக்கவும், தேவைப்படும் இடங்களில் தொழில்நுட்ப உதவியைப் பெறுவதற்காக ஸ்ரீலங்கா CERT உடன்
ஒருங்கிணைக்கவும் சம்பந்தப்பட்ட அதிகாரிகளுக்கு அமைச்சகம் அறிவுறுத்தியுள்ளது.
டிஜிட்டல் உள்கட்டமைப்பைப் பாதுகாக்கவும், தகவல் சொத்துக்களைப் பாதுகாக்கவும், இணையவழிச் சம்பவங்களின் அபாயத்தைக் குறைக்கவும், அரசாங்க நிறுவனங்கள் இந்த விஷயத்திற்கு முன்னுரிமை அளித்து,
தேவையான பாதுகாப்பு நடவடிக்கைகளைத் தாமதமின்றி செயல்படுத்த வேண்டும் என்று டிஜிட்டல் பொருளாதார அமைச்சகம் மேலும் வலியுறுத்தியுள்ளது.